
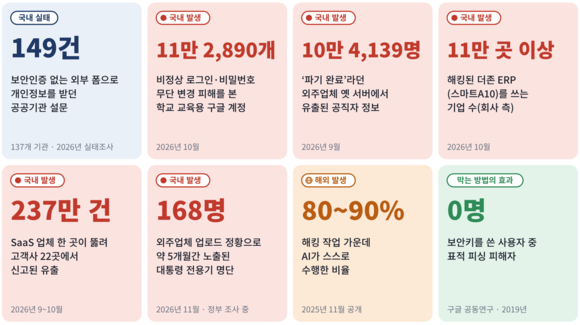
▲숫자로 본 설문·신청 단계의 보안 실태 / 자료=개인정보보호진흥원
국내 공공기관 137곳이 정부의 클라우드 보안인증을 받지 않은 외부 설문도구로 국민의 개인정보를 수집한 것으로 조사됐다. 인공지능(AI)을 활용한 사이버 공격이 확산하면서 온라인 설문과 신청서가 새로운 보안 취약점이 될 수 있다는 지적이 나온다.
한국컨설팅산업재단 부설 개인정보보호진흥원은 온라인 설문·신청 과정에서 발생할 수 있는 보안 위협을 분석한 보고서와 국민대응용 백서를 발간했다고 9일 밝혔다.
진흥원 백서에 따르면, 국회 박상혁 의원실과 함께 올해 공공기관 1347곳의 홈페이지를 조사한 결과, 137개 기관이 클라우드 보안인증(CSAP)을 받지 않은 외부 서비스를 이용해 개인정보 수집 설문 149건을 운영한 것으로 나타났다.
진흥원은 국내외 보안사고를 토대로 설문·신청 단계에서 발생할 수 있는 침투경로 14개를 도출했다고 밝혔다. 기관 자체 운영 과정에서 7개, 외부 위탁 과정에서 5개, 민간 클라우드 서비스에서 2개다. 이 가운데 8개는 국내에서 동일한 유형의 사고가 발생했으며, 해외 발생 사례가 1개, 발생 가능성이 높은 경로가 5개로 분류됐다는 게 진흥원의 설명이다.
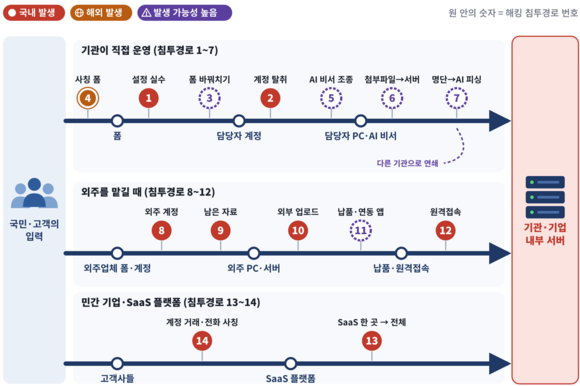
▲설문·수집 단계 14개 해킹 침투경로 종합도 / 자료=개인정보보호진흥원
보고서는 특히 악성 첨부파일이 담당자 PC를 거쳐 기관 내부망으로 확산하는 경로를 주요 위험 요인으로 지목했다. 공모전이나 서류 접수 과정에서 악성코드가 유입되고, 탈취된 인증정보가 내부 시스템 침입에 악용될 수 있다는 것이다.
진흥원은 AI를 악용한 새로운 공격 가능성도 제기했다. 공격자가 설문 응답란에 악성 명령을 삽입하고, 담당자가 AI 비서로 응답 내용을 분석하는 과정에서 메일이나 문서 정보가 외부로 유출되도록 유도하는 방식이다
진흥원은 무료 설문 서비스의 보안 수준 자체보다 기관이 응답 자료와 계정을 직접 통제하기 어려운 운영 구조를 문제로 지적했다. 담당자 개인 계정으로 설문을 관리하면 기관 차원에서 접근 기록이나 정보 삭제 여부를 확인하기 어렵고, 계정 탈취 시 누적된 응답 자료까지 노출될 수 있다는 설명이다.
보고서는 적절한 보안 기능을 갖춘 CSAP 인증 도구를 활용하면 14개 침투경로 가운데 12개에 통제 수단을 적용할 수 있고, 10개 경로의 위험을 크게 낮추거나 차단할 수 있다고 분석했다. 다만 AI 비서에 대한 악성 명령 삽입이나 외주업체의 원격접속을 악용한 공격에는 추가 보안대책이 필요하다고 지적했다.
이에 따라 공공기관의 보안인증 도구 사용 점검 강화, 외주계약의 개인정보 파기 확인 의무화, 교육기관 계정 보안기준 마련, AI 기능 보안평가 도입 등을 정책 과제로 제안했다.
진흥원 관계자는 “설문 폼에서 시작해 내부 서버까지 장악된 사례는 아직 공개되지 않았지만, AI 해킹 기술이 발전하는 속도를 보면 충분히 일어날 수 있는 일”이라며 “설문 한 장에 담긴 국민의 정보를 지키려면 사고가 나기 전에 수집 도구부터 바꾸는 선제적 예방이 꼭 필요하다”고 말했다.
진흥원은 국민을 위한 예방 수칙도 제시했다. 우선 온라인 신청 전 기관의 공식 홈페이지에서 안내 내용을 확인하고, 접속 주소의 진위 여부를 살펴야 한다고 설명했다. 또 비밀번호나 인증번호를 요구하는 설문은 의심하고, 불필요한 주민등록번호 입력을 피하도록 권고했다. 이와 함께 구글·네이버 등 주요 계정에는 2단계 인증이나 패스키 설정을 권장했다.
강동식 기자 lavita@datanews.co.kr
[ⓒ데이터저널리즘의 중심 데이터뉴스 - 무단전재 & 재배포 금지]


많이 본 뉴스


Copyright © Datanews Corp. All Rights Reserved.